Các hình thức lừa đảo mạo danh trên không gian mạng tiếp tục biến tướng với quy trình tiếp cận phức tạp hơn, kết hợp giữa công nghệ giả lập dữ liệu sinh trắc học và kỹ thuật thao túng tâm lý.
Công an tỉnh Khánh Hòa cảnh báo về mánh khóe lừa đảo trực tuyến mới lợi dụng nền tảng Zalo: thay vì trực tiếp hối thúc nạn nhân chuyển tiền như trước, các đối tượng đã thiết lập một kịch bản trung gian, khai thác chính sự tin tưởng giữa những thành viên trong gia đình để vượt qua sự cảnh giác ban đầu.
Ma trận xác thực hai chiều
Quy trình lừa đảo thường bắt đầu từ việc thu thập dữ liệu cá nhân, thói quen sinh hoạt và mạng lưới quan hệ của mục tiêu thông qua các thông tin công khai trên mạng xã hội.
Bằng cách sử dụng tài khoản Zalo mạo danh với tên và hình ảnh đồng nhất, kết hợp công nghệ trí tuệ nhân tạo để mô phỏng giọng nói, đối tượng liên hệ với một cá nhân (tạm gọi nạn nhân A) dưới danh nghĩa người thân đang gặp tình huống cấp bách.
Điểm mấu chốt của thủ đoạn này là việc đối tượng không yêu cầu nạn nhân A chuyển tiền ngay lập tức cho mình.
Thay vào đó, kẻ gian viện lý do không thể tự thao tác hoặc thiếu phương tiện thanh toán để nhờ người A gọi điện thoại trực tiếp cho một người thân khác trong gia đình (nạn nhân B), đề nghị người này chuyển hộ một khoản tiền vào số tài khoản ngân hàng do đối tượng chỉ định.
Khi nhận được cuộc gọi từ nạn nhân A (vốn là cuộc gọi thật từ chính người thân của mình), nạn nhân B có thể đồng ý thực hiện giao dịch mà không chút nghi ngờ.
Cơ chế này tạo ra một vòng lặp xác thực giả: nạn nhân A tin rằng mình đã kiểm chứng thông tin khi trực tiếp trao đổi với người thân B, trong khi người thân B lại an tâm vì yêu cầu tài chính xuất phát từ chính số điện thoại và giọng nói thật của A.
Trên thực tế, cuộc gọi giữa hai người thân chỉ xác nhận nhu cầu chuyển tiền, trong khi toàn bộ nguồn gốc yêu cầu và tài khoản thụ hưởng cuối cùng đều nằm dưới sự kiểm soát của kẻ lừa đảo.
Ngay sau khi tiền vào tài khoản chỉ định, dòng tiền sẽ nhanh chóng bị phân tán qua nhiều giao dịch trung gian để xóa dấu vết.
Cách nhận diện lỗ hổng tài khoản thụ hưởng và nguyên tắc phòng vệ
Bản chất của phương thức tấn công phi kỹ thuật này là biến nạn nhân trung gian (người A) thành công cụ truyền đạt yêu cầu, qua đó vô hiệu hóa phản xạ đề phòng tự nhiên của người chuyển tiền. Qua đó, sự tin tưởng giữa các thành viên trong gia đình bị biến thành kẽ hở lớn nhất để kẻ gian trục lợi.
Để phòng ngừa rủi ro trước các kịch bản lừa đảo mạo danh công nghệ cao, người dùng cần thiết lập các nguyên tắc kiểm chứng thông tin độc lập khi xử lý các yêu cầu tài chính phát sinh trên môi trường số.
Đầu tiên là không xác thực dựa trên định danh “bề nổi”, có nghĩa không mặc nhiên tin tưởng vào tên hiển thị, hình ảnh đại diện trên Zalo hay các đoạn ghi âm giọng nói ngắn, bởi yếu tố này hoàn toàn có thể bị sao chép hoặc giả lập bằng mô hình AI tạo sinh.
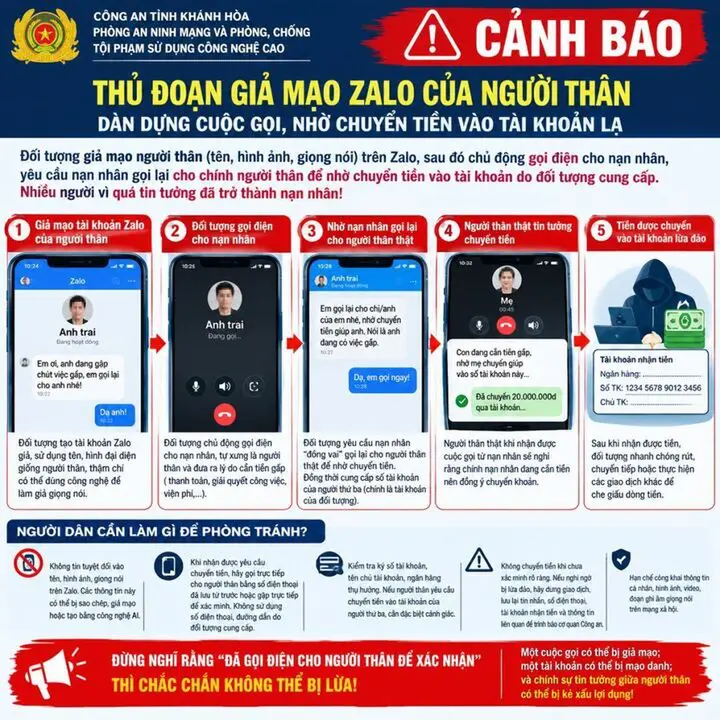
Tiếp đến là cần kiểm tra mắt xích tài khoản thụ hưởng. Trong mọi tình huống giao dịch khẩn cấp, yếu tố quan trọng nhất cần rà soát là thông tin tài khoản đích. Mọi yêu cầu chuyển tiền gấp vào tài khoản của bên thứ ba không có mối liên hệ rõ ràng với người yêu cầu đều là dấu hiệu cảnh báo đỏ.
Sau đó, người dùng cần xác minh đa kênh ngoài luồng.
Cụ thể, khi nhận được cuộc gọi nhờ chuyển tiền hộ, cần ngắt kết nối và liên hệ lại bằng các kênh liên lạc truyền thống đã được thiết lập từ trước (thường là số điện thoại di động hoặc cố định của gia đình đã được lưu sẵn trong danh bạ, không gọi cho các số lạ ngoài danh bạ).
Quá trình kiểm tra cần tập trung hỏi rõ nguồn cơn ban đầu của yêu cầu thay vì chỉ xác nhận việc có chuyển tiền hay không, đồng thời đối chiếu thông tin cá nhân mang tính bảo mật nội bộ mà bên ngoài không thể nắm bắt (ví dụ chuyện riêng chỉ người nhà biết).
Khi phát hiện các dấu hiệu bất thường hoặc phát sinh giao dịch nghi vấn, người dùng cần lập tức đình chỉ việc chuyển khoản, lưu lại toàn bộ lịch sử tin nhắn, số điện thoại, thông tin tài khoản ngân hàng liên quan và trình báo kịp thời cho cơ quan công an để hỗ trợ công tác điều tra, ngăn chặn dòng tiền tẩu tán.